Wer eine WordPress-Website betreibt, stößt bei der Absicherung schnell auf drei Namen: Cloudflare, Wordfence und Fail2ban. Sind Wordfence und Fail2ban bereits aktiv, wirkt Cloudflare zunächst wie eine weitere, vielleicht überflüssige Schutzlösung. Ganz so einfach ist es jedoch nicht.
Die drei Werkzeuge arbeiten an unterschiedlichen Stellen: Cloudflare kann Anfragen bereits vor dem eigenen Server prüfen, Wordfence kennt die WordPress-Anwendung und Fail2ban reagiert auf auffällige Einträge in Serverprotokollen. Entscheidend ist daher nicht, möglichst viele Sicherheitsprodukte einzusetzen, sondern die tatsächlich benötigten Schutzschichten sauber aufeinander abzustimmen.
Die kurze Antwort: Cloudflare kann ergänzen, ist aber kein Muss
Wordfence und Fail2ban machen Cloudflare nicht automatisch überflüssig. Umgekehrt ersetzt Cloudflare weder eine gepflegte WordPress-Installation noch den Schutz des Servers. Eine zusätzliche Cloudflare-Schicht kann sinnvoll sein, wenn unerwünschter Datenverkehr möglichst früh abgefangen, die öffentliche Server-IP geschützt oder eine Website gegen Lastspitzen und DDoS-Angriffe robuster gemacht werden soll.
Bei einer kleinen, gut gewarteten Website mit überschaubarem Besucheraufkommen, zuverlässigem Hosting und bereits wirksamen Schutzmaßnahmen kann der zusätzliche Nutzen dagegen begrenzt sein. Dann bringt eine weitere Plattform auch neue Abhängigkeiten und Konfigurationsaufwand mit.
Cloudflare: Schutz und Auslieferung vor dem Webserver
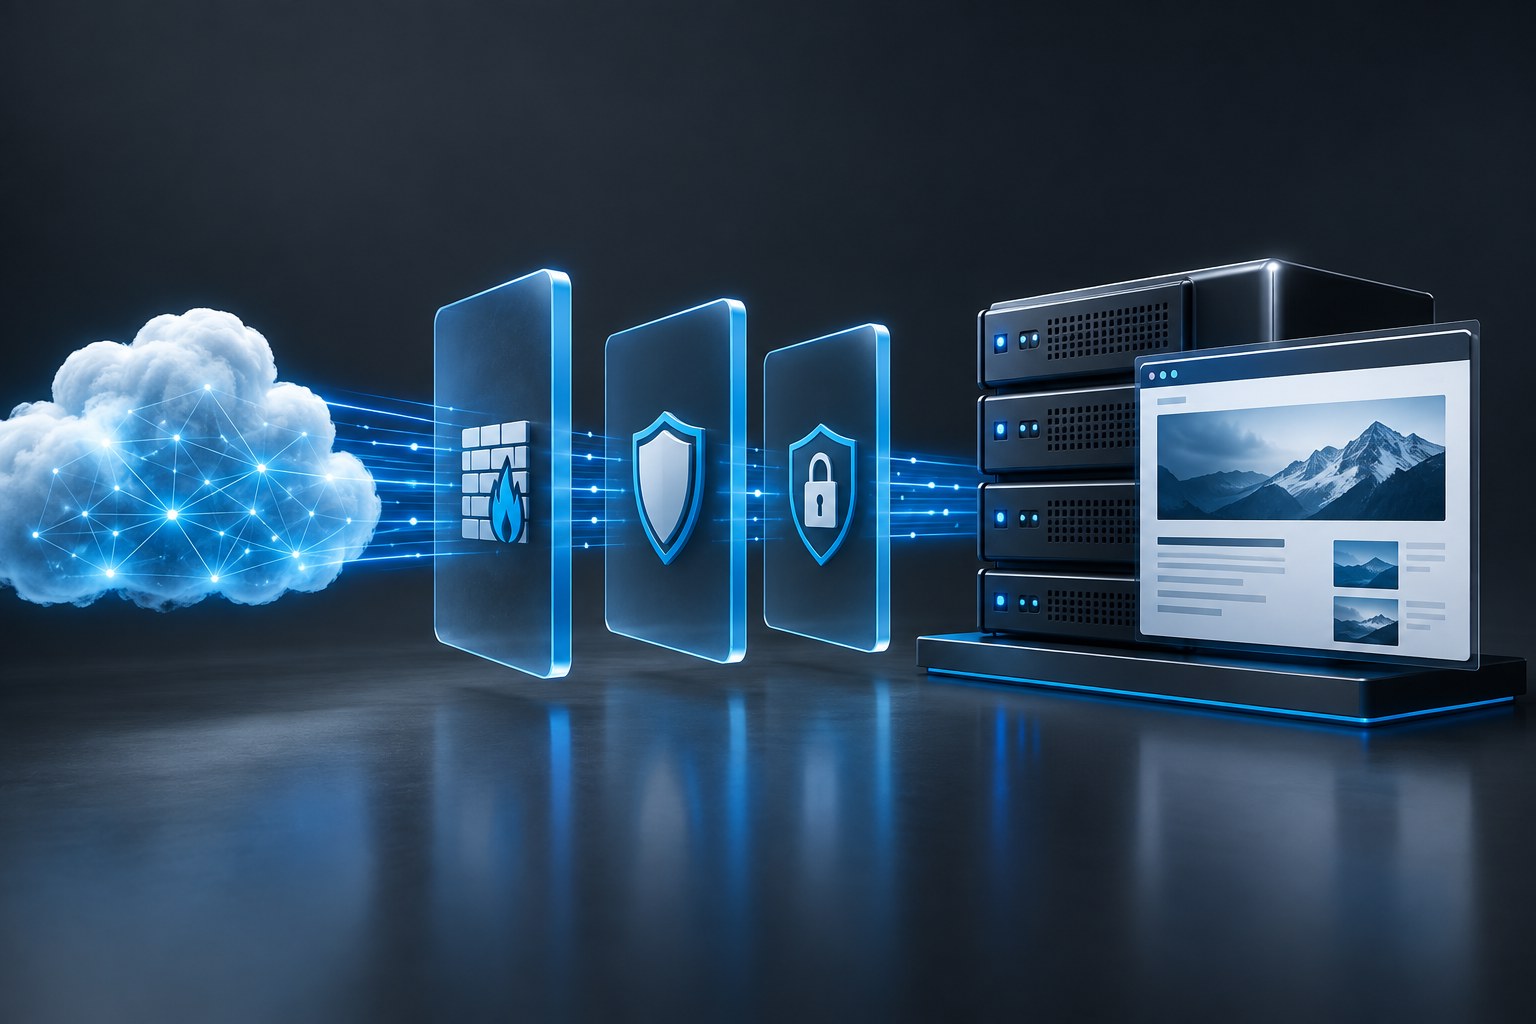
Bei aktivierten Proxy-Einträgen arbeitet Cloudflare als Reverse Proxy zwischen Besuchern und dem eigentlichen Webserver. DNS-Anfragen liefern dann Cloudflare-Adressen zurück; HTTP- und HTTPS-Verbindungen werden zunächst über das Cloudflare-Netz geleitet. Dort können unter anderem Web Application Firewall (WAF), Rate Limiting, Bot-Filter, DDoS-Schutz, TLS-Funktionen und Caching greifen.
Der wesentliche Vorteil: Ein Teil des problematischen Traffics erreicht den Ursprungsserver gar nicht erst. Außerdem lässt sich dessen IP-Adresse unter bestimmten Voraussetzungen verbergen. Das entlastet jedoch nur dann zuverlässig, wenn der Server direkte Zugriffe wirksam begrenzt und seine Adresse nicht über alte DNS-Einträge, Maildienste oder andere Subdomains weiterhin auffindbar ist.
Welche Funktionen zur Verfügung stehen und wie fein sie einstellbar sind, hängt vom Cloudflare-Tarif ab. Eine orange Wolke im DNS-Dashboard allein bedeutet deshalb noch keine vollständig konfigurierte Sicherheitslösung.
Wordfence: Schutz mit WordPress-Kontext
Wordfence sitzt direkt an der WordPress-Installation. Die Firewall kann typische Angriffe auf WordPress, Plugins und Themes erkennen; hinzu kommen je nach Konfiguration unter anderem Anmeldeschutz, Rate Limits, Zwei-Faktor-Authentifizierung, Dateiprüfungen und Warnungen zu verdächtigen Veränderungen.
In der erweiterten Schutzart lädt die Wordfence-Firewall vor dem eigentlichen WordPress-Kern. Dennoch läuft sie auf beziehungsweise unmittelbar vor der Website und benötigt Ressourcen des Hostings. Dafür kennt sie die konkrete Anwendung, Benutzerrollen, Dateien und WordPress-Abläufe wesentlich genauer als ein vorgeschalteter Netzwerkdienst.
Diese Nähe ist zugleich eine mögliche Fehlerquelle: Zu strenge Regeln können legitime AJAX-Anfragen oder Funktionen von Plugins und Themes blockieren. Änderungen sollten daher anhand der Protokolle geprüft werden, statt pauschal immer strengere Grenzwerte einzustellen.
Fail2ban: Reaktion auf auffällige Serverprotokolle
Fail2ban überwacht Logdateien und kann IP-Adressen nach wiederholten fehlgeschlagenen Anmeldeversuchen zeitweise über die System-Firewall sperren. Typische Einsatzgebiete sind SSH, Maildienste, Webserver-Authentifizierung oder Verwaltungsoberflächen. Eigene Filter können auch weitere Protokolle auswerten.
Damit arbeitet Fail2ban auf einer anderen Ebene als eine WordPress-Firewall. Es scannt keine WordPress-Dateien, kennt keine Plugin-Schwachstellen und stellt weder CDN noch DDoS-Netzwerk bereit. Das Projekt weist außerdem selbst darauf hin, dass das Blockieren wiederholter Fehlversuche das Risiko schwacher Anmeldedaten nicht beseitigt. Starke Authentifizierung und möglichst Zwei-Faktor- oder Schlüsselverfahren bleiben wichtig.
Die drei Schutzschichten im Vergleich
| Lösung | Position | Typische Stärken | Ersetzt nicht |
|---|---|---|---|
| Cloudflare | Vor dem Ursprungsserver | Edge-WAF, DDoS-Abwehr, Rate Limits, Caching, Verbergen der Origin-IP | Updates, Backups, WordPress-Dateiprüfung und Server-Härtung |
| Wordfence | An der WordPress-Installation | WordPress-spezifische Firewall, Login-Schutz, Scans und Warnungen | Netzwerkweiten DDoS-Schutz und Absicherung anderer Serverdienste |
| Fail2ban | Auf dem Server | Logbasierte Sperren für SSH, Mail, Webserver und weitere Dienste | Anwendungs-WAF, Malware-Prüfung, CDN und sichere Passwörter |
Wann Cloudflare zusätzlich sinnvoll sein kann
Eine zusätzliche vorgeschaltete Schutzschicht ist besonders interessant, wenn mindestens einer der folgenden Punkte zutrifft:
- Die Website erhält viele automatisierte, unerwünschte oder wiederkehrende Anfragen.
- Angriffsverkehr soll möglichst abgefangen werden, bevor PHP, WordPress und Datenbank arbeiten müssen.
- Die Ursprungs-IP kann konsequent verborgen und der direkte Webzugriff auf Cloudflare-Netze beschränkt werden.
- DDoS-Abwehr, globales CDN oder detaillierte Edge-Regeln sind für Betrieb und Verfügbarkeit relevant.
- Mehrere Websites sollen über eine einheitliche vorgeschaltete Regel- und Ereignisebene verwaltet werden.
Gerade bei dauerhaftem Bot-Traffic kann es sinnvoll sein, unnötige Anfragen vor dem Hosting zu stoppen. Das ist jedoch eine Abwägung: Auch Cloudflare-Regeln benötigen Pflege, Tests und eine nachvollziehbare Dokumentation.
Wann Sie Cloudflare nicht nur „vorsichtshalber“ aktivieren sollten
Mehr Technik ist nicht automatisch mehr Sicherheit. Wenn Hosting-Anbieter und Server bereits einen passenden vorgeschalteten DDoS-Schutz bieten, das Besucheraufkommen gering ist und WordPress sauber gewartet wird, kann eine weitere Ebene wenig praktischen Mehrwert bringen.
Besondere Vorsicht ist bei dynamischen Websites nötig. WooCommerce-Warenkorb, Kasse, Kundenkonto, WordPress-Administration, Formulare oder personalisierte Inhalte dürfen nicht versehentlich zwischengespeichert werden. Auch SSL/TLS-Modus, DNS-Einträge, Mailzustellung und Weiterleitungen müssen zusammenpassen. Eine unbedachte Umstellung kann Anmeldeschleifen, veraltete Seitenstände, Zertifikatsfehler oder Erreichbarkeitsprobleme verursachen.
Typische Fehler bei der Kombination
1. Die Ursprungs-IP bleibt direkt erreichbar
Wenn der Webserver weiterhin aus dem gesamten Internet erreichbar ist, können Angreifer Cloudflare unter Umständen umgehen. Neben den Web-DNS-Einträgen sind historische Einträge, Mailserver und Subdomains zu prüfen. Einschränkungen an der Server-Firewall müssen so umgesetzt werden, dass Administration, Monitoring und notwendige Dienste funktionsfähig bleiben.
2. Mehrere Systeme blockieren ohne gemeinsame Logik
Cloudflare, Wordfence und Fail2ban können dieselbe IP aus unterschiedlichen Gründen sperren. Ohne dokumentierte Grenzwerte und Zeiträume wird die Fehlersuche unnötig schwer. Außerdem muss hinter einem Proxy die echte Besucher-IP korrekt und vertrauenswürdig an Webserver, WordPress und Protokolle übergeben werden. Sonst sehen Schutzsysteme im schlimmsten Fall nur Cloudflare-Adressen.
3. Ausnahmen werden zu großzügig gesetzt
Eine legitime Anfrage wird blockiert – und kurzerhand wird ein ganzer Pfad, ein Land oder eine große IP-Gruppe freigegeben. Besser sind kleine, nachvollziehbare Ausnahmen, die nach einem Test wieder kontrolliert werden.
4. Die Schutzschicht ersetzt Wartung nur scheinbar
Keine der drei Lösungen ersetzt zeitnahe Updates, sparsam ausgewählte Erweiterungen, sichere Konten, funktionierende Backups und einen getesteten Wiederherstellungsweg. Für die fortlaufende technische Betreuung kann eine strukturierte WordPress-Wartung sinnvoller sein als zusätzliche Regeln ohne regelmäßige Kontrolle.
Eine vernünftige Reihenfolge für die Absicherung
- Basis pflegen: WordPress, Themes und Plugins aktuell halten, nicht benötigte Komponenten entfernen und Konten absichern.
- Wiederherstellung sicherstellen: Backups getrennt aufbewahren und die Rücksicherung prüfen.
- WordPress schützen: Eine passend konfigurierte Anwendungs-Firewall, Login-Schutz und sinnvolle Benachrichtigungen einsetzen.
- Serverdienste absichern: Firewall, Fail2ban, sichere Administrationszugänge und aktuelle Serverpakete kontrollieren.
- Edge-Schicht nach Bedarf ergänzen: Cloudflare gezielt für WAF-, DDoS-, Rate-Limit- oder CDN-Anforderungen konfigurieren.
- Protokolle auswerten: Blockierungen, Fehler und Last regelmäßig prüfen und Regeln bei Bedarf anpassen.
Bei einem verwalteten Hosting lohnt sich zunächst die Frage, welche Schutzfunktionen der Anbieter bereits übernimmt. Doppelter Schutz kann sinnvoll sein; doppelte, widersprüchliche Regeln dagegen nicht.
Entscheidungscheck: Braucht Ihre Website Cloudflare?
- Entsteht messbare Last durch Bots oder wiederkehrende Angriffe?
- Kann die Origin-IP sauber geschützt und der direkte Zugriff eingeschränkt werden?
- Benötigen Sie Funktionen wie Edge-WAF, Rate Limiting, DDoS-Abwehr oder internationales Caching?
- Ist geklärt, welche dynamischen Bereiche niemals gecacht werden dürfen?
- Gibt es jemanden, der DNS, TLS, Firewall-Regeln und Ereignisprotokolle dauerhaft betreut?
- Ist dokumentiert, welche Aufgaben Cloudflare, Wordfence, Fail2ban und der Hoster jeweils übernehmen?
Wenn Sie mehrere Fragen mit Nein beantworten, sollte vor einer Umstellung erst die vorhandene Architektur geprüft werden. Das vermeidet eine Sicherheitslösung, deren Nutzen nur auf dem Papier besteht.
Fazit: Schutzschichten nach Risiko auswählen
Cloudflare, Wordfence und Fail2ban sind keine drei Varianten desselben Werkzeugs. Cloudflare filtert und verteilt Verkehr vor dem Server, Wordfence schützt mit WordPress-Kontext und Fail2ban reagiert auf verdächtige Muster in Serverprotokollen. Richtig kombiniert können sie sich ergänzen. Ob alle drei nötig sind, hängt von Website, Hosting, Angriffslage und Betriebsaufwand ab.
Wichtiger als die Anzahl der Lösungen ist eine klare Zuständigkeit: Welche Schicht blockiert was, wie werden Ausnahmen behandelt und wer prüft die Ereignisse? Erst diese Abstimmung macht aus einzelnen Produkten ein belastbares Sicherheitskonzept.
Quellen
- Cloudflare Docs: How Cloudflare works, zuletzt aktualisiert am 20. April 2026, abgerufen am 5. Oktober 2026.
- Cloudflare Docs: Web Application Firewall, zuletzt aktualisiert am 19. August 2026, abgerufen am 5. Oktober 2026.
- Cloudflare Docs: DDoS Protection, zuletzt aktualisiert am 14. August 2026, abgerufen am 5. Oktober 2026.
- Wordfence: Web Application Firewall, abgerufen am 5. Oktober 2026.
- Fail2ban-Projekt: Funktionsweise und Dokumentation, abgerufen am 5. Oktober 2026.
Sie möchten klären, ob Cloudflare Ihrer WordPress-Website wirklich hilft oder der vorhandene Schutz bereits passend aufgebaut ist? Ich kann die bestehende Schutzkette prüfen, die sinnvolle Cloudflare-, Wordfence- oder Server-Konfiguration für Sie übernehmen und erkannte Fehlkonfigurationen gezielt beheben. Senden Sie mir dafür über das Kontaktformular für die Prüfung Ihrer Website-Sicherheit kurz Ihre Domain, Hostingumgebung und die bereits eingesetzten Schutzlösungen.